Обновлено 28.08.2021
Шифрование
PGP (Pretty Good Privacy) - криптографическое приложение для обеспечения защиты и аутентификации данных. Используя его можно быть уверенным, что никто не сможет прочитать или изменить Вашу информацию. Подробнее о программе и истории ее создания можно прочитать на сервере www.pgpi.org. Защита гарантирует, что только получатель информации сможет воспользоваться ей. Оказавшись в чужих руках, она будет совершенно бесполезной, поскольку ее невозможно декодировать.
Директива Satisfy определяет способ взаимодействия директив идентификации (используемые для защиты паролем) с директивами доступа (например, Allow/Deny). С ее помощью вы, например, можете заставить Apache выполнять те запросы, которые удовлетворяют только требованиям идентификации, либо только требованиям доступа. Или вы можете сделать, чтобы запрос удовлетворял всем требованиям. Директива Satisfy...
Прочитал недавно статью на сайте www.debuntu.org, в которой автор (chantra) описывает способ улучшения безопасности сервера за счет сокрытия информации о версии серверного ПО. Утверждение автора, что данный способ повышает безопасность Apache довольно спорно, но об этом ниже. А пока давайте посмотрим на эксперименты автора по работе с заголовками сервера. На любой GET или HEAD запрос, отправленный...
На Web Security Blog опубликовано письмо Юрия Зайцева (Yury Zaytsev), в котором он описывает свой опыт по изолированию Apache в ОС Windows. Под изолированием понимается максимальное ограничение возможности доступа к системе, что существенно понижает возможность выполнения злонамеренных действий. Вот выдержка из этого письма:
Сперва необходимо создать локального пользователя (например, "Apach...
FreeBSDIptablesIPFW
Когда сравнивают два брандмауэра, один с графическим интерфейсом, другой - с текстовым конфигурационным файлом, то для одних сложность в том, что через графический интерфейс не всегда можно добиться максимальной гибкости при постоении правил (как правило, это характерно либо для брандмауэров windows, либо надстроек GUI к консольным брандмауэрам, таким, как ipfw, iptables, pf операционных систем Fr...
Кухтин С.Г.
Технология виртуальных частных сетей завоевала определенный сегмент рынка, который в последнее время интенсивно расширяется. Организации, столкнувшись с проблемой защиты своих сетей, видят, как правило, в VPN панацею от всех бед. Однако на практике все оказывается не так уж безоблачно. Нередко после инсталляции всплывали особенности, на которые вначале не обращалось внимания, и нередк...
VPN серверVPN
Bruce Schneier, Peter Mudge, пер. Василий Томилин
Copyright © Bruce Schneier, Peter Mudge
перевод Василий Томилин
1 Введение
Многие организации не являются централизованными. Филиалы, виртуальные корпорации и перемещающиеся сотрудники делают идею создания выделенного канала к любому требуемому пункту логически невозможной. Концепция виртуальных сетей обеспечивает решение возникшей про...
Одним из преимуществ виртуализации считалась безопасность, однако согласно недавнему исследованию, это уже не так.
Новое вредоносное ПО способно определять, что оно работает внутри виртуальной машины, и в зависимости от этого менять свое поведение. «Скрыть существование ВМ принципиально невозможно», утверждают авторы отчета в ответ на высказываемые некоторыми разработчиками технологии виртуализа...
FreeBSDRRDToolLinux
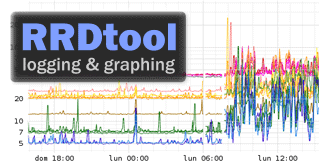
Это вторая версия статьи, редактировано 24.08.2011. Все полностью рабочее, так сказать, с пылу - с жару.
В этой небольшой статье я постараюсь описать простой и часто необходимый способ постороения графиков загрузки интернет-канала (общий график, график www, график pop3, график smtp). Это может быть полезно системным администраторам для того, чтобы они знали, в какое время их офис потребля...
Обновлено 07.04.2025
LinuxБезопасностьWinbox
Это, конечно, очень старая статья, но советы в ней актуальны до сих пор, ведь некоторые вещи не меняются! В отличие, например, от BSD, Windows NT не является многопользовательской операционной системой, поскольку только один пользователь может работать с компьютером в любой момент времени, и прежде чем переключиться на другого, необходимо завершить текущий сеанс, закрыв все приложения, и лишь потом… А вот в BSD все очень просто: нажал Alt-F#, переключился на соседнюю консоль - и все! В Windows XP наконец-то появилась возможность переключения сеансов разных пользователей без завершения, но механизма взаимодействия между пользователями как не было, так и нет.